Domain labor-profi.de kaufen?
Wir ziehen mit dem Projekt
labor-profi.de um.
Sind Sie am Kauf der Domain
labor-profi.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain labor-profi.de kaufen?
Was ist die Fehlermeldung für den PCI Express Endpoint?
Es gibt verschiedene mögliche Fehlermeldungen für einen PCI Express Endpoint, je nachdem, welches Problem auftritt. Einige mögliche Fehlermeldungen könnten sein: "PCI Express Endpoint konnte nicht erkannt werden", "Fehler beim Initialisieren des PCI Express Endpoints" oder "Verbindungsfehler mit dem PCI Express Endpoint". Die genaue Fehlermeldung hängt von der spezifischen Situation und dem verwendeten System ab. **
Wie lange dauert Pap Test im Labor?
Wie lange dauert Pap Test im Labor? Die Dauer eines Pap-Tests im Labor hängt von verschiedenen Faktoren ab, wie beispielsweise der Auslastung des Labors und der Art des Tests. In der Regel dauert es jedoch etwa 1-2 Wochen, bis die Ergebnisse eines Pap-Tests vorliegen. Während dieser Zeit werden die Zellproben auf Veränderungen oder Anomalien untersucht, um mögliche Hinweise auf Krebs oder andere Erkrankungen zu finden. Es ist wichtig, geduldig zu sein und auf die Ergebnisse zu warten, da ein frühzeitiger Befund bei der Behandlung von Erkrankungen entscheidend sein kann. Es ist ratsam, sich bei Fragen oder Unsicherheiten an den behandelnden Arzt zu wenden. **
Ähnliche Suchbegriffe für Endpoint
Top-Angebote
Produkte zum Begriff Endpoint:
-
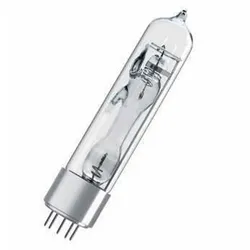
OSRAM HgCd10 Spektroskopie-Lampe HG/Cd10 – Entladungslampe für Labor & optische AnalyseOSRAM HG CD/10 1A PICO SPEKTRAL Die OSRAM HG CD/10 1A PICO ist eine Spektrallampe auf Quecksilber-Kadmium-Basis für präzise Anwendungen in der Spektroskopie und analytischen Wissenschaft. Sie dient als definierte Strahlungsquelle zur Untersuchung und Kalibrierung optischer Systeme in Forschung, Physik, Chemie und Medizin. Aufgrund ihres spezifischen Emissionsverhaltens wird sie nicht zur Beleuchtung eingesetzt, sondern ausschließlich für Mess- und Analysezwecke verwendet. Technische Daten Leistung: 25 W Spannung (Brennspannung): 30 V Stromstärke: 1,0 A Stromart: AC Gesamtlänge: 102 mm Durchmesser: 21 mm Wendellänge: 7 mm Wendeldurchmesser: 8 mm Sockel: PICO9 Lichtstrom: 0 lm Lichtstärke: 0 cd Bauform: Quecksilber-Kadmium-Spektrallampe Anwendungsbereiche Optik und Strahlungsphysik Spektroskopie und Spektralanalyse Chemische Forschung und Laboranwendungen Medizinische Analyseverfahren Produktvorteile Präzise definierte Spektrallinien für Messzwecke Stabile und reproduzierbare Emission Geeignet für hochgenaue optische Kalibrierungen Kompakte Bauform für Laborgeräte Produkteigenschaften Quecksilber-Kadmium-Spektrallampe Speziell für wissenschaftliche Messsysteme entwickelt Kein klassisches Beleuchtungsprodukt Optimiert für spektrale Analyseverfahren Sicherheitshinweise Nur in geschlossenen, dafür vorgesehenen Geräten betreiben. Enthält Quecksilber und Kadmium und ist daher umwelt- und gesundheitsgefährdend bei Beschädigung. Nicht für allgemeine Beleuchtungszwecke geeignet. Handhabung ausschließlich gemäß Hersteller- und Sicherheitsvorschriften.310,95 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
SOPHOS EndpointSophos Endpoint Security kaufen – Schutz vor Ransomware, Malware und Cyberangriffen Unternehmen sind heute täglich mit immer komplexeren Cyberangriffen konfrontiert. Klassische Antivirenprogramme reichen häufig nicht mehr aus, um moderne Bedrohungen zuverlässig zu stoppen. Genau hier setzt Sophos Endpoint an. Die leistungsstarke Sicherheitslösung kombiniert moderne KI-Technologie mit fortschrittlichen Schutzmechanismen, um Angriffe frühzeitig zu erkennen und zu verhindern – noch bevor sie Ihre Systeme beeinträchtigen können. Mit Sophos Endpoint powered by Intercept X erhalten Unternehmen eine der führenden Endpoint-Sicherheitslösungen am Markt. Die Plattform schützt Arbeitsplätze, Server und mobile Geräte vor Malware, Ransomware und anderen fortschrittlichen Cyberbedrohungen. Gleichzeitig ermöglichen integrierte Analysefunktionen eine schnelle Untersuchung verdächtiger Aktivitäten im gesamten Netzwerk. Durch die Kombination aus Endpoint Detection and Response (EDR) und Extended Detection and Response (XDR) bietet Sophos Endpoint eine umfassende Sicherheitsstrategie. IT-Teams können Sicherheitsereignisse gezielt analysieren, Angriffsmuster identifizieren und entsprechende Maßnahmen einleiten, um potenzielle Schäden zu verhindern. Cyberkriminelle nutzen heute immer ausgefeiltere Methoden, um in Unternehmensnetzwerke einzudringen. Sophos Endpoint wurde speziell dafür entwickelt, solche Angriffe frühzeitig zu erkennen und automatisch zu blockieren. Die KI-gestützte Sicherheitsengine analysiert kontinuierlich das Verhalten von Anwendungen und Systemprozessen, um ungewöhnliche Aktivitäten sofort zu identifizieren. Durch diese intelligente Analyse lassen sich selbst bisher unbekannte Bedrohungen erkennen. Unternehmen profitieren dadurch von einem proaktiven Schutz, der weit über klassische Antiviruslösungen hinausgeht. Sophos Endpoint bietet leistungsstarke Tools zur Untersuchung und Analyse von Sicherheitsereignissen. Mit integrierten EDR- und XDR-Funktionen können IT-Teams Bedrohungen detailliert analysieren, Angriffspfade nachvollziehen und potenzielle Schwachstellen identifizieren. Verdächtige Aktivitäten lassen sich schnell untersuchen, sodass Sicherheitsanalysten gezielte Maßnahmen ergreifen können. Diese erweiterten Analysefunktionen helfen dabei, Cyberangriffe nicht nur zu stoppen, sondern auch deren Ursache zu verstehen. Hinweis zur früheren Produktbezeichnung Sophos Endpoint wurde früher unter dem Namen Sophos Central Intercept X Advanced angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter der Bezeichnung Sophos Endpoint zusammengeführt. Die bewährten Sicherheitsfunktionen von Intercept X bleiben weiterhin Bestandteil der Lösung. Dazu zählen unter anderem der leistungsstarke Ransomware-Schutz mit CryptoGuard, KI-gestützte Bedrohungserkennung sowie moderne EDR- und XDR-Analysefunktionen zur Untersuchung von Sicherheitsvorfällen. Wichtige Funktionen von Sophos Endpoint Proaktiver Schutz vor Cyberbedrohungen Sophos Endpoint erkennt und blockiert zahlreiche Bedrohungen bereits im Vorfeld. Die Sicherheitslösung analysiert verdächtige Aktivitäten kontinuierlich und verhindert Angriffe, noch bevor sie Ihre Systeme oder Daten beeinträchtigen können. Analyse verdächtiger Aktivitäten mit GenAI Moderne GenAI-Tools unterstützen Sicherheitsteams bei der Untersuchung potenzieller Bedrohungen. Verdächtige Ereignisse können schneller analysiert und bewertet werden, sodass IT-Teams schneller auf mögliche Angriffe reagieren können. Automatische Reaktion auf Angriffe Die Plattform reagiert automatisch auf erkannte Bedrohungen. Dazu gehört unter anderem die Wiederherstellung von Dateien nach einem Ransomware-Angriff sowie die dynamische Anpassung von Schutzmaßnahmen an das jeweilige Angriffsszenario. Zentrale Verwaltung über Sophos Central Über die cloudbasierte Plattform Sophos Central können Administratoren Sicherheitsmeldungen einsehen, Bedrohungen entfernen und die gesamte IT-Sicherheitsinfrastruktur zentral verwalten. Sicherheitsfunktionen von Sophos Endpoint im Überblick Funktion Beschreibung Ransomware-Schutz mit CryptoGuard Die CryptoGuard-Technologie überwacht kontinuierlich Dateiaktivitäten und erkennt unautorisierte Verschlüsselungsversuche. Wird eine Bedrohung erkannt, stoppt Sophos Endpoint automatisch den verantwortlichen Prozess und stellt betroffene Dateien wieder her. MBR-Schutz für Systemstart Der integrierte Schutz des Master Boot Records verhindert Angriffe, die darauf abzielen, Computer unbrauchbar zu machen oder das Betriebssystem am Starten zu hindern. Schutz vor Remote-Ransomware Sophos Endpoint erkennt auch Angriffe, bei denen kompromittierte Geräte im Netzwerk verwendet werden, um Dateien auf anderen Systemen zu verschlüsseln. Dadurch wird eine der häufigsten Methoden moderner Ransomware effektiv blockiert. Adaptive Attack Protection Wird ein manueller Angriff erkannt, verstärkt die Lösung autom...124,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Die optometrische UntersuchungDie optometrische Untersuchung , Alle relevanten Verfahren der optometrischen Untersuchung - Konkrete Anleitungen zur praktischen Methodendurchführung inkl. Dokumentation - Moderne Gestaltung mit Merksätzen, Praxistipps, Infoboxen, Flussdiagrammen, zahlreichen Fallbeispielen und vielen anschaulichen Abbildungen - Hilfreich für die Weiterbildung in der Augenheilkunde - Abgestimmt auf die Lehrpläne für das Studium der Augenoptik/Optometrie - Alle Kapitel mit abschließender Zusammenfassung und Multiple-Choice-Fragen Jederzeit zugreifen: Der Inhalt des Buches steht Ihnen ohne weitere Kosten digital in der Wissensplattform eRef zur Verfügung (Zugangscode im Buch). Mit der kostenlosen eRef App haben Sie zahlreiche Inhalte auch offline immer griffbereit. , Reiningungssets > Autopflege & Aufbereitung , Auflage: 3., unveränderte Auflage, Erscheinungsjahr: 20240221, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Beilage: Mixed Media Product, Redaktion: Dietze, Holger, Auflage: 24003, Auflage/Ausgabe: 3., unveränderte Auflage, Seitenzahl/Blattzahl: 384, Abbildungen: 348 Abbildungen, Keyword: Auge; Augenheilkunde; Augenoptik; Fachhochschule; Masterkurs; Masterkurs /Unterrichtsmaterial; Optometrie, Fachschema: Anamnese~Medizin / Anamnese~Auge - Augenkrankheit - Augenheilkunde~Intraokular~Okulär~Ophthalmologie~Untersuchung (medizinisch)~Medizin / Spezialgebiete, Fachkategorie: Augenheilkunde~Medizinische Spezialgebiete, Warengruppe: HC/Medizin/Andere Fachgebiete, Fachkategorie: Untersuchung von Patienten, Sender’s product category: BUNDLE, Verlag: Georg Thieme Verlag, Verlag: Georg Thieme Verlag, Länge: 242, Breite: 176, Höhe: 24, Gewicht: 928, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Beinhaltet: B0000071333001 9783132456426-2 B0000071333002 9783132456426-1,70,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Traumatologisch-Orthopädische UntersuchungTraumatologisch-Orthopädische Untersuchung , Das Buch stellt alle traumatologisch-orthopädischen Untersuchungen übersichtlich und strukturiert vor. Für jede Körperregion werden Ihnen die klinischen Untersuchungsmethoden Schritt für Schritt mit ausdrucksstarken Abbildungen erklärt. Praxisorientiert und auf das Wesentliche beschränkt, werden zu jedem klinischen Test Ziel, Durchführung und Beurteilung beschrieben. Damit erhalten Sie eine echte Hilfe für die Durchführung aller klinisch-orthopädischen Untersuchungen. Neu in der 2. Auflage: Komplett aktualisiert Kapitel Schädeltrauma grundlegend überarbeitet Komplett neu Kap. 16: Besonderheiten der Untersuchung des verletzten Kindes Einige neue Tests wie z.B. Endgelenk Schaukeltest (Langfinger), Faber-Test (Hüfte/Becken), Compression-Test (Hüfte/Becken), Sacral-Thrust-Test (Becken) 13 kurze Videos, die zeigen, wie man ausgewählte Untersuchungen korrekt durchführt - vor allem zu den Themen Sprunggelenk und Füße Das Buch eignet sich für: Weiterbildungsassistent*innen und Fachärzt*innen Orthopädie Unfallchirurgie , Reiningungssets > Autopflege & Aufbereitung , Auflage: 2. Auflage, Erscheinungsjahr: 20230614, Redaktion: Hofmann, Gunther O.~Marintschev, Ivan, Auflage: 23002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 270, Abbildungen: 315 farbige Abbildungen, Keyword: Untersuchung; Traumatologie; Orthopädie; Unfallchirurgie; Diagnostik; Anamnese; Tests; klinische Untersuchung; Funktionsprüfung; Schulter; Knie; Wirbelsäule; Ellenbogen; Hand; Verletzungen, Fachschema: Innere Medizin~Medizin / Innere Medizin~Orthopädie~Trauma (medizinisch)~Traumatologie, Fachkategorie: Orthopädie und Brüche~Klinische und Innere Medizin, Warengruppe: HC/Medizin/Andere Fachgebiete, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 242, Breite: 169, Höhe: 14, Gewicht: 556, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,65,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Arten von Laborbedarf werden typischerweise in einem wissenschaftlichen Labor verwendet?
Typischerweise werden im wissenschaftlichen Labor Glaswaren wie Bechergläser, Kolben und Pipetten verwendet. Des Weiteren werden Laborgeräte wie Mikroskope, Zentrifugen und pH-Meter eingesetzt. Chemikalien wie Lösungsmittel, Säuren und Basen sind ebenfalls wichtiger Laborbedarf. **
-
Gibt es bei rav endpoint protection keine Deinstallexe für verlorene Daten?
Es gibt keine spezielle Deinstallationsdatei für verlorene Daten bei rav Endpoint Protection. Die Deinstallation erfolgt normalerweise über die Systemsteuerung oder über das entsprechende Deinstallationsprogramm des Antivirenprogramms. Wenn Daten verloren gegangen sind, kann dies auf verschiedene Ursachen zurückzuführen sein, wie z.B. einen Fehler im Programm oder eine fehlerhafte Konfiguration. In solchen Fällen ist es ratsam, den technischen Support des Herstellers zu kontaktieren, um das Problem zu lösen. **
-
Wie lange dauert ein Pap Test im Labor?
Ein Pap-Test dauert normalerweise nur wenige Minuten, um die Zellen vom Gebärmutterhals abzustreichen. Nachdem die Zellen entnommen wurden, werden sie zur weiteren Untersuchung an ein Labor geschickt. Die genaue Dauer, bis die Ergebnisse vorliegen, kann je nach Labor und Auslastung variieren. In der Regel dauert es jedoch etwa 1-2 Wochen, bis die Ergebnisse des Pap-Tests vorliegen. Es ist wichtig, geduldig zu sein und auf die Ergebnisse zu warten, da sie wichtige Informationen über die Gesundheit des Gebärmutterhalses liefern können. **
-
Wie können Proben im Labor entnommen werden, um eine genaue Analyse und Untersuchung zu gewährleisten?
Proben sollten unter sterilen Bedingungen entnommen werden, um Kontamination zu vermeiden. Es ist wichtig, die richtigen Werkzeuge und Techniken zu verwenden, um die Integrität der Probe zu erhalten. Die Proben sollten schnell und korrekt gekennzeichnet sowie kühl gelagert werden, um eine genaue Analyse zu ermöglichen. **

Wie lautet der Labor-Test für Tripper und Gonorrhoe?
Der Labor-Test für Tripper und Gonorrhoe wird in der Regel durchgeführt, indem eine Urinprobe oder ein Abstrich von der betroffenen Stelle genommen wird. Diese Probe wird dann im Labor auf das Vorhandensein des Bakteriums Neisseria gonorrhoeae getestet, das die Infektion verursacht. Es gibt auch molekulare Tests wie den PCR-Test, der sehr empfindlich ist und schnell Ergebnisse liefert. **
Wie funktioniert ein Labor-Test auf Amphetamin im Urin?
Ein Labor-Test auf Amphetamin im Urin basiert in der Regel auf einer immunologischen Methode, bei der spezifische Antikörper verwendet werden, um das Vorhandensein von Amphetaminen nachzuweisen. Der Urin wird mit einer Testlösung gemischt, die die Antikörper enthält. Wenn Amphetamine im Urin vorhanden sind, binden sie an die Antikörper und bilden einen sichtbaren Farbwechsel oder ein Signal, das auf das Vorhandensein von Amphetaminen hinweist. Die Ergebnisse werden dann von geschultem Personal im Labor interpretiert. **
Top-Angebote
Produkte zum Begriff Endpoint:
-
OSRAM HgCd10 Spektroskopie-Lampe HG/Cd10 – Entladungslampe für Labor & optische AnalyseOSRAM HG CD/10 1A PICO SPEKTRAL Die OSRAM HG CD/10 1A PICO ist eine Spektrallampe auf Quecksilber-Kadmium-Basis für präzise Anwendungen in der Spektroskopie und analytischen Wissenschaft. Sie dient als definierte Strahlungsquelle zur Untersuchung und Kalibrierung optischer Systeme in Forschung, Physik, Chemie und Medizin. Aufgrund ihres spezifischen Emissionsverhaltens wird sie nicht zur Beleuchtung eingesetzt, sondern ausschließlich für Mess- und Analysezwecke verwendet. Technische Daten Leistung: 25 W Spannung (Brennspannung): 30 V Stromstärke: 1,0 A Stromart: AC Gesamtlänge: 102 mm Durchmesser: 21 mm Wendellänge: 7 mm Wendeldurchmesser: 8 mm Sockel: PICO9 Lichtstrom: 0 lm Lichtstärke: 0 cd Bauform: Quecksilber-Kadmium-Spektrallampe Anwendungsbereiche Optik und Strahlungsphysik Spektroskopie und Spektralanalyse Chemische Forschung und Laboranwendungen Medizinische Analyseverfahren Produktvorteile Präzise definierte Spektrallinien für Messzwecke Stabile und reproduzierbare Emission Geeignet für hochgenaue optische Kalibrierungen Kompakte Bauform für Laborgeräte Produkteigenschaften Quecksilber-Kadmium-Spektrallampe Speziell für wissenschaftliche Messsysteme entwickelt Kein klassisches Beleuchtungsprodukt Optimiert für spektrale Analyseverfahren Sicherheitshinweise Nur in geschlossenen, dafür vorgesehenen Geräten betreiben. Enthält Quecksilber und Kadmium und ist daher umwelt- und gesundheitsgefährdend bei Beschädigung. Nicht für allgemeine Beleuchtungszwecke geeignet. Handhabung ausschließlich gemäß Hersteller- und Sicherheitsvorschriften.310,95 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
SOPHOS EndpointSophos Endpoint Security kaufen – Schutz vor Ransomware, Malware und Cyberangriffen Unternehmen sind heute täglich mit immer komplexeren Cyberangriffen konfrontiert. Klassische Antivirenprogramme reichen häufig nicht mehr aus, um moderne Bedrohungen zuverlässig zu stoppen. Genau hier setzt Sophos Endpoint an. Die leistungsstarke Sicherheitslösung kombiniert moderne KI-Technologie mit fortschrittlichen Schutzmechanismen, um Angriffe frühzeitig zu erkennen und zu verhindern – noch bevor sie Ihre Systeme beeinträchtigen können. Mit Sophos Endpoint powered by Intercept X erhalten Unternehmen eine der führenden Endpoint-Sicherheitslösungen am Markt. Die Plattform schützt Arbeitsplätze, Server und mobile Geräte vor Malware, Ransomware und anderen fortschrittlichen Cyberbedrohungen. Gleichzeitig ermöglichen integrierte Analysefunktionen eine schnelle Untersuchung verdächtiger Aktivitäten im gesamten Netzwerk. Durch die Kombination aus Endpoint Detection and Response (EDR) und Extended Detection and Response (XDR) bietet Sophos Endpoint eine umfassende Sicherheitsstrategie. IT-Teams können Sicherheitsereignisse gezielt analysieren, Angriffsmuster identifizieren und entsprechende Maßnahmen einleiten, um potenzielle Schäden zu verhindern. Cyberkriminelle nutzen heute immer ausgefeiltere Methoden, um in Unternehmensnetzwerke einzudringen. Sophos Endpoint wurde speziell dafür entwickelt, solche Angriffe frühzeitig zu erkennen und automatisch zu blockieren. Die KI-gestützte Sicherheitsengine analysiert kontinuierlich das Verhalten von Anwendungen und Systemprozessen, um ungewöhnliche Aktivitäten sofort zu identifizieren. Durch diese intelligente Analyse lassen sich selbst bisher unbekannte Bedrohungen erkennen. Unternehmen profitieren dadurch von einem proaktiven Schutz, der weit über klassische Antiviruslösungen hinausgeht. Sophos Endpoint bietet leistungsstarke Tools zur Untersuchung und Analyse von Sicherheitsereignissen. Mit integrierten EDR- und XDR-Funktionen können IT-Teams Bedrohungen detailliert analysieren, Angriffspfade nachvollziehen und potenzielle Schwachstellen identifizieren. Verdächtige Aktivitäten lassen sich schnell untersuchen, sodass Sicherheitsanalysten gezielte Maßnahmen ergreifen können. Diese erweiterten Analysefunktionen helfen dabei, Cyberangriffe nicht nur zu stoppen, sondern auch deren Ursache zu verstehen. Hinweis zur früheren Produktbezeichnung Sophos Endpoint wurde früher unter dem Namen Sophos Central Intercept X Advanced angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter der Bezeichnung Sophos Endpoint zusammengeführt. Die bewährten Sicherheitsfunktionen von Intercept X bleiben weiterhin Bestandteil der Lösung. Dazu zählen unter anderem der leistungsstarke Ransomware-Schutz mit CryptoGuard, KI-gestützte Bedrohungserkennung sowie moderne EDR- und XDR-Analysefunktionen zur Untersuchung von Sicherheitsvorfällen. Wichtige Funktionen von Sophos Endpoint Proaktiver Schutz vor Cyberbedrohungen Sophos Endpoint erkennt und blockiert zahlreiche Bedrohungen bereits im Vorfeld. Die Sicherheitslösung analysiert verdächtige Aktivitäten kontinuierlich und verhindert Angriffe, noch bevor sie Ihre Systeme oder Daten beeinträchtigen können. Analyse verdächtiger Aktivitäten mit GenAI Moderne GenAI-Tools unterstützen Sicherheitsteams bei der Untersuchung potenzieller Bedrohungen. Verdächtige Ereignisse können schneller analysiert und bewertet werden, sodass IT-Teams schneller auf mögliche Angriffe reagieren können. Automatische Reaktion auf Angriffe Die Plattform reagiert automatisch auf erkannte Bedrohungen. Dazu gehört unter anderem die Wiederherstellung von Dateien nach einem Ransomware-Angriff sowie die dynamische Anpassung von Schutzmaßnahmen an das jeweilige Angriffsszenario. Zentrale Verwaltung über Sophos Central Über die cloudbasierte Plattform Sophos Central können Administratoren Sicherheitsmeldungen einsehen, Bedrohungen entfernen und die gesamte IT-Sicherheitsinfrastruktur zentral verwalten. Sicherheitsfunktionen von Sophos Endpoint im Überblick Funktion Beschreibung Ransomware-Schutz mit CryptoGuard Die CryptoGuard-Technologie überwacht kontinuierlich Dateiaktivitäten und erkennt unautorisierte Verschlüsselungsversuche. Wird eine Bedrohung erkannt, stoppt Sophos Endpoint automatisch den verantwortlichen Prozess und stellt betroffene Dateien wieder her. MBR-Schutz für Systemstart Der integrierte Schutz des Master Boot Records verhindert Angriffe, die darauf abzielen, Computer unbrauchbar zu machen oder das Betriebssystem am Starten zu hindern. Schutz vor Remote-Ransomware Sophos Endpoint erkennt auch Angriffe, bei denen kompromittierte Geräte im Netzwerk verwendet werden, um Dateien auf anderen Systemen zu verschlüsseln. Dadurch wird eine der häufigsten Methoden moderner Ransomware effektiv blockiert. Adaptive Attack Protection Wird ein manueller Angriff erkannt, verstärkt die Lösung autom...124,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist die Fehlermeldung für den PCI Express Endpoint?
Es gibt verschiedene mögliche Fehlermeldungen für einen PCI Express Endpoint, je nachdem, welches Problem auftritt. Einige mögliche Fehlermeldungen könnten sein: "PCI Express Endpoint konnte nicht erkannt werden", "Fehler beim Initialisieren des PCI Express Endpoints" oder "Verbindungsfehler mit dem PCI Express Endpoint". Die genaue Fehlermeldung hängt von der spezifischen Situation und dem verwendeten System ab. **
-
Wie lange dauert Pap Test im Labor?
Wie lange dauert Pap Test im Labor? Die Dauer eines Pap-Tests im Labor hängt von verschiedenen Faktoren ab, wie beispielsweise der Auslastung des Labors und der Art des Tests. In der Regel dauert es jedoch etwa 1-2 Wochen, bis die Ergebnisse eines Pap-Tests vorliegen. Während dieser Zeit werden die Zellproben auf Veränderungen oder Anomalien untersucht, um mögliche Hinweise auf Krebs oder andere Erkrankungen zu finden. Es ist wichtig, geduldig zu sein und auf die Ergebnisse zu warten, da ein frühzeitiger Befund bei der Behandlung von Erkrankungen entscheidend sein kann. Es ist ratsam, sich bei Fragen oder Unsicherheiten an den behandelnden Arzt zu wenden. **
-
Welche Arten von Laborbedarf werden typischerweise in einem wissenschaftlichen Labor verwendet?
Typischerweise werden im wissenschaftlichen Labor Glaswaren wie Bechergläser, Kolben und Pipetten verwendet. Des Weiteren werden Laborgeräte wie Mikroskope, Zentrifugen und pH-Meter eingesetzt. Chemikalien wie Lösungsmittel, Säuren und Basen sind ebenfalls wichtiger Laborbedarf. **
-
Gibt es bei rav endpoint protection keine Deinstallexe für verlorene Daten?
Es gibt keine spezielle Deinstallationsdatei für verlorene Daten bei rav Endpoint Protection. Die Deinstallation erfolgt normalerweise über die Systemsteuerung oder über das entsprechende Deinstallationsprogramm des Antivirenprogramms. Wenn Daten verloren gegangen sind, kann dies auf verschiedene Ursachen zurückzuführen sein, wie z.B. einen Fehler im Programm oder eine fehlerhafte Konfiguration. In solchen Fällen ist es ratsam, den technischen Support des Herstellers zu kontaktieren, um das Problem zu lösen. **
Ähnliche Suchbegriffe für Endpoint
-
Die optometrische UntersuchungDie optometrische Untersuchung , Alle relevanten Verfahren der optometrischen Untersuchung - Konkrete Anleitungen zur praktischen Methodendurchführung inkl. Dokumentation - Moderne Gestaltung mit Merksätzen, Praxistipps, Infoboxen, Flussdiagrammen, zahlreichen Fallbeispielen und vielen anschaulichen Abbildungen - Hilfreich für die Weiterbildung in der Augenheilkunde - Abgestimmt auf die Lehrpläne für das Studium der Augenoptik/Optometrie - Alle Kapitel mit abschließender Zusammenfassung und Multiple-Choice-Fragen Jederzeit zugreifen: Der Inhalt des Buches steht Ihnen ohne weitere Kosten digital in der Wissensplattform eRef zur Verfügung (Zugangscode im Buch). Mit der kostenlosen eRef App haben Sie zahlreiche Inhalte auch offline immer griffbereit. , Reiningungssets > Autopflege & Aufbereitung , Auflage: 3., unveränderte Auflage, Erscheinungsjahr: 20240221, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Beilage: Mixed Media Product, Redaktion: Dietze, Holger, Auflage: 24003, Auflage/Ausgabe: 3., unveränderte Auflage, Seitenzahl/Blattzahl: 384, Abbildungen: 348 Abbildungen, Keyword: Auge; Augenheilkunde; Augenoptik; Fachhochschule; Masterkurs; Masterkurs /Unterrichtsmaterial; Optometrie, Fachschema: Anamnese~Medizin / Anamnese~Auge - Augenkrankheit - Augenheilkunde~Intraokular~Okulär~Ophthalmologie~Untersuchung (medizinisch)~Medizin / Spezialgebiete, Fachkategorie: Augenheilkunde~Medizinische Spezialgebiete, Warengruppe: HC/Medizin/Andere Fachgebiete, Fachkategorie: Untersuchung von Patienten, Sender’s product category: BUNDLE, Verlag: Georg Thieme Verlag, Verlag: Georg Thieme Verlag, Länge: 242, Breite: 176, Höhe: 24, Gewicht: 928, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Beinhaltet: B0000071333001 9783132456426-2 B0000071333002 9783132456426-1,70,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Traumatologisch-Orthopädische UntersuchungTraumatologisch-Orthopädische Untersuchung , Das Buch stellt alle traumatologisch-orthopädischen Untersuchungen übersichtlich und strukturiert vor. Für jede Körperregion werden Ihnen die klinischen Untersuchungsmethoden Schritt für Schritt mit ausdrucksstarken Abbildungen erklärt. Praxisorientiert und auf das Wesentliche beschränkt, werden zu jedem klinischen Test Ziel, Durchführung und Beurteilung beschrieben. Damit erhalten Sie eine echte Hilfe für die Durchführung aller klinisch-orthopädischen Untersuchungen. Neu in der 2. Auflage: Komplett aktualisiert Kapitel Schädeltrauma grundlegend überarbeitet Komplett neu Kap. 16: Besonderheiten der Untersuchung des verletzten Kindes Einige neue Tests wie z.B. Endgelenk Schaukeltest (Langfinger), Faber-Test (Hüfte/Becken), Compression-Test (Hüfte/Becken), Sacral-Thrust-Test (Becken) 13 kurze Videos, die zeigen, wie man ausgewählte Untersuchungen korrekt durchführt - vor allem zu den Themen Sprunggelenk und Füße Das Buch eignet sich für: Weiterbildungsassistent*innen und Fachärzt*innen Orthopädie Unfallchirurgie , Reiningungssets > Autopflege & Aufbereitung , Auflage: 2. Auflage, Erscheinungsjahr: 20230614, Redaktion: Hofmann, Gunther O.~Marintschev, Ivan, Auflage: 23002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 270, Abbildungen: 315 farbige Abbildungen, Keyword: Untersuchung; Traumatologie; Orthopädie; Unfallchirurgie; Diagnostik; Anamnese; Tests; klinische Untersuchung; Funktionsprüfung; Schulter; Knie; Wirbelsäule; Ellenbogen; Hand; Verletzungen, Fachschema: Innere Medizin~Medizin / Innere Medizin~Orthopädie~Trauma (medizinisch)~Traumatologie, Fachkategorie: Orthopädie und Brüche~Klinische und Innere Medizin, Warengruppe: HC/Medizin/Andere Fachgebiete, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 242, Breite: 169, Höhe: 14, Gewicht: 556, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,65,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SOPHOS EndpointSophos Endpoint Security kaufen – Schutz vor Ransomware, Malware und Cyberangriffen Unternehmen sind heute täglich mit immer komplexeren Cyberangriffen konfrontiert. Klassische Antivirenprogramme reichen häufig nicht mehr aus, um moderne Bedrohungen zuverlässig zu stoppen. Genau hier setzt Sophos Endpoint an. Die leistungsstarke Sicherheitslösung kombiniert moderne KI-Technologie mit fortschrittlichen Schutzmechanismen, um Angriffe frühzeitig zu erkennen und zu verhindern – noch bevor sie Ihre Systeme beeinträchtigen können. Mit Sophos Endpoint powered by Intercept X erhalten Unternehmen eine der führenden Endpoint-Sicherheitslösungen am Markt. Die Plattform schützt Arbeitsplätze, Server und mobile Geräte vor Malware, Ransomware und anderen fortschrittlichen Cyberbedrohungen. Gleichzeitig ermöglichen integrierte Analysefunktionen eine schnelle Untersuchung verdächtiger Aktivitäten im gesamten Netzwerk. Durch die Kombination aus Endpoint Detection and Response (EDR) und Extended Detection and Response (XDR) bietet Sophos Endpoint eine umfassende Sicherheitsstrategie. IT-Teams können Sicherheitsereignisse gezielt analysieren, Angriffsmuster identifizieren und entsprechende Maßnahmen einleiten, um potenzielle Schäden zu verhindern. Cyberkriminelle nutzen heute immer ausgefeiltere Methoden, um in Unternehmensnetzwerke einzudringen. Sophos Endpoint wurde speziell dafür entwickelt, solche Angriffe frühzeitig zu erkennen und automatisch zu blockieren. Die KI-gestützte Sicherheitsengine analysiert kontinuierlich das Verhalten von Anwendungen und Systemprozessen, um ungewöhnliche Aktivitäten sofort zu identifizieren. Durch diese intelligente Analyse lassen sich selbst bisher unbekannte Bedrohungen erkennen. Unternehmen profitieren dadurch von einem proaktiven Schutz, der weit über klassische Antiviruslösungen hinausgeht. Sophos Endpoint bietet leistungsstarke Tools zur Untersuchung und Analyse von Sicherheitsereignissen. Mit integrierten EDR- und XDR-Funktionen können IT-Teams Bedrohungen detailliert analysieren, Angriffspfade nachvollziehen und potenzielle Schwachstellen identifizieren. Verdächtige Aktivitäten lassen sich schnell untersuchen, sodass Sicherheitsanalysten gezielte Maßnahmen ergreifen können. Diese erweiterten Analysefunktionen helfen dabei, Cyberangriffe nicht nur zu stoppen, sondern auch deren Ursache zu verstehen. Hinweis zur früheren Produktbezeichnung Sophos Endpoint wurde früher unter dem Namen Sophos Central Intercept X Advanced angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter der Bezeichnung Sophos Endpoint zusammengeführt. Die bewährten Sicherheitsfunktionen von Intercept X bleiben weiterhin Bestandteil der Lösung. Dazu zählen unter anderem der leistungsstarke Ransomware-Schutz mit CryptoGuard, KI-gestützte Bedrohungserkennung sowie moderne EDR- und XDR-Analysefunktionen zur Untersuchung von Sicherheitsvorfällen. Wichtige Funktionen von Sophos Endpoint Proaktiver Schutz vor Cyberbedrohungen Sophos Endpoint erkennt und blockiert zahlreiche Bedrohungen bereits im Vorfeld. Die Sicherheitslösung analysiert verdächtige Aktivitäten kontinuierlich und verhindert Angriffe, noch bevor sie Ihre Systeme oder Daten beeinträchtigen können. Analyse verdächtiger Aktivitäten mit GenAI Moderne GenAI-Tools unterstützen Sicherheitsteams bei der Untersuchung potenzieller Bedrohungen. Verdächtige Ereignisse können schneller analysiert und bewertet werden, sodass IT-Teams schneller auf mögliche Angriffe reagieren können. Automatische Reaktion auf Angriffe Die Plattform reagiert automatisch auf erkannte Bedrohungen. Dazu gehört unter anderem die Wiederherstellung von Dateien nach einem Ransomware-Angriff sowie die dynamische Anpassung von Schutzmaßnahmen an das jeweilige Angriffsszenario. Zentrale Verwaltung über Sophos Central Über die cloudbasierte Plattform Sophos Central können Administratoren Sicherheitsmeldungen einsehen, Bedrohungen entfernen und die gesamte IT-Sicherheitsinfrastruktur zentral verwalten. Sicherheitsfunktionen von Sophos Endpoint im Überblick Funktion Beschreibung Ransomware-Schutz mit CryptoGuard Die CryptoGuard-Technologie überwacht kontinuierlich Dateiaktivitäten und erkennt unautorisierte Verschlüsselungsversuche. Wird eine Bedrohung erkannt, stoppt Sophos Endpoint automatisch den verantwortlichen Prozess und stellt betroffene Dateien wieder her. MBR-Schutz für Systemstart Der integrierte Schutz des Master Boot Records verhindert Angriffe, die darauf abzielen, Computer unbrauchbar zu machen oder das Betriebssystem am Starten zu hindern. Schutz vor Remote-Ransomware Sophos Endpoint erkennt auch Angriffe, bei denen kompromittierte Geräte im Netzwerk verwendet werden, um Dateien auf anderen Systemen zu verschlüsseln. Dadurch wird eine der häufigsten Methoden moderner Ransomware effektiv blockiert. Adaptive Attack Protection Wird ein manueller Angriff erkannt, verstärkt die Lösung autom...61,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SOPHOS EndpointSophos Endpoint Security kaufen – Schutz vor Ransomware, Malware und Cyberangriffen Unternehmen sind heute täglich mit immer komplexeren Cyberangriffen konfrontiert. Klassische Antivirenprogramme reichen häufig nicht mehr aus, um moderne Bedrohungen zuverlässig zu stoppen. Genau hier setzt Sophos Endpoint an. Die leistungsstarke Sicherheitslösung kombiniert moderne KI-Technologie mit fortschrittlichen Schutzmechanismen, um Angriffe frühzeitig zu erkennen und zu verhindern – noch bevor sie Ihre Systeme beeinträchtigen können. Mit Sophos Endpoint powered by Intercept X erhalten Unternehmen eine der führenden Endpoint-Sicherheitslösungen am Markt. Die Plattform schützt Arbeitsplätze, Server und mobile Geräte vor Malware, Ransomware und anderen fortschrittlichen Cyberbedrohungen. Gleichzeitig ermöglichen integrierte Analysefunktionen eine schnelle Untersuchung verdächtiger Aktivitäten im gesamten Netzwerk. Durch die Kombination aus Endpoint Detection and Response (EDR) und Extended Detection and Response (XDR) bietet Sophos Endpoint eine umfassende Sicherheitsstrategie. IT-Teams können Sicherheitsereignisse gezielt analysieren, Angriffsmuster identifizieren und entsprechende Maßnahmen einleiten, um potenzielle Schäden zu verhindern. Cyberkriminelle nutzen heute immer ausgefeiltere Methoden, um in Unternehmensnetzwerke einzudringen. Sophos Endpoint wurde speziell dafür entwickelt, solche Angriffe frühzeitig zu erkennen und automatisch zu blockieren. Die KI-gestützte Sicherheitsengine analysiert kontinuierlich das Verhalten von Anwendungen und Systemprozessen, um ungewöhnliche Aktivitäten sofort zu identifizieren. Durch diese intelligente Analyse lassen sich selbst bisher unbekannte Bedrohungen erkennen. Unternehmen profitieren dadurch von einem proaktiven Schutz, der weit über klassische Antiviruslösungen hinausgeht. Sophos Endpoint bietet leistungsstarke Tools zur Untersuchung und Analyse von Sicherheitsereignissen. Mit integrierten EDR- und XDR-Funktionen können IT-Teams Bedrohungen detailliert analysieren, Angriffspfade nachvollziehen und potenzielle Schwachstellen identifizieren. Verdächtige Aktivitäten lassen sich schnell untersuchen, sodass Sicherheitsanalysten gezielte Maßnahmen ergreifen können. Diese erweiterten Analysefunktionen helfen dabei, Cyberangriffe nicht nur zu stoppen, sondern auch deren Ursache zu verstehen. Hinweis zur früheren Produktbezeichnung Sophos Endpoint wurde früher unter dem Namen Sophos Central Intercept X Advanced angeboten. Im Rahmen der Weiterentwicklung der Sophos Sicherheitsplattform hat der Hersteller die Produktstruktur vereinheitlicht und die Lösung unter der Bezeichnung Sophos Endpoint zusammengeführt. Die bewährten Sicherheitsfunktionen von Intercept X bleiben weiterhin Bestandteil der Lösung. Dazu zählen unter anderem der leistungsstarke Ransomware-Schutz mit CryptoGuard, KI-gestützte Bedrohungserkennung sowie moderne EDR- und XDR-Analysefunktionen zur Untersuchung von Sicherheitsvorfällen. Wichtige Funktionen von Sophos Endpoint Proaktiver Schutz vor Cyberbedrohungen Sophos Endpoint erkennt und blockiert zahlreiche Bedrohungen bereits im Vorfeld. Die Sicherheitslösung analysiert verdächtige Aktivitäten kontinuierlich und verhindert Angriffe, noch bevor sie Ihre Systeme oder Daten beeinträchtigen können. Analyse verdächtiger Aktivitäten mit GenAI Moderne GenAI-Tools unterstützen Sicherheitsteams bei der Untersuchung potenzieller Bedrohungen. Verdächtige Ereignisse können schneller analysiert und bewertet werden, sodass IT-Teams schneller auf mögliche Angriffe reagieren können. Automatische Reaktion auf Angriffe Die Plattform reagiert automatisch auf erkannte Bedrohungen. Dazu gehört unter anderem die Wiederherstellung von Dateien nach einem Ransomware-Angriff sowie die dynamische Anpassung von Schutzmaßnahmen an das jeweilige Angriffsszenario. Zentrale Verwaltung über Sophos Central Über die cloudbasierte Plattform Sophos Central können Administratoren Sicherheitsmeldungen einsehen, Bedrohungen entfernen und die gesamte IT-Sicherheitsinfrastruktur zentral verwalten. Sicherheitsfunktionen von Sophos Endpoint im Überblick Funktion Beschreibung Ransomware-Schutz mit CryptoGuard Die CryptoGuard-Technologie überwacht kontinuierlich Dateiaktivitäten und erkennt unautorisierte Verschlüsselungsversuche. Wird eine Bedrohung erkannt, stoppt Sophos Endpoint automatisch den verantwortlichen Prozess und stellt betroffene Dateien wieder her. MBR-Schutz für Systemstart Der integrierte Schutz des Master Boot Records verhindert Angriffe, die darauf abzielen, Computer unbrauchbar zu machen oder das Betriebssystem am Starten zu hindern. Schutz vor Remote-Ransomware Sophos Endpoint erkennt auch Angriffe, bei denen kompromittierte Geräte im Netzwerk verwendet werden, um Dateien auf anderen Systemen zu verschlüsseln. Dadurch wird eine der häufigsten Methoden moderner Ransomware effektiv blockiert. Adaptive Attack Protection Wird ein manueller Angriff erkannt, verstärkt die Lösung autom...104,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie lange dauert ein Pap Test im Labor?
Ein Pap-Test dauert normalerweise nur wenige Minuten, um die Zellen vom Gebärmutterhals abzustreichen. Nachdem die Zellen entnommen wurden, werden sie zur weiteren Untersuchung an ein Labor geschickt. Die genaue Dauer, bis die Ergebnisse vorliegen, kann je nach Labor und Auslastung variieren. In der Regel dauert es jedoch etwa 1-2 Wochen, bis die Ergebnisse des Pap-Tests vorliegen. Es ist wichtig, geduldig zu sein und auf die Ergebnisse zu warten, da sie wichtige Informationen über die Gesundheit des Gebärmutterhalses liefern können. **
-
Wie können Proben im Labor entnommen werden, um eine genaue Analyse und Untersuchung zu gewährleisten?
Proben sollten unter sterilen Bedingungen entnommen werden, um Kontamination zu vermeiden. Es ist wichtig, die richtigen Werkzeuge und Techniken zu verwenden, um die Integrität der Probe zu erhalten. Die Proben sollten schnell und korrekt gekennzeichnet sowie kühl gelagert werden, um eine genaue Analyse zu ermöglichen. **
-
Wie lautet der Labor-Test für Tripper und Gonorrhoe?
Der Labor-Test für Tripper und Gonorrhoe wird in der Regel durchgeführt, indem eine Urinprobe oder ein Abstrich von der betroffenen Stelle genommen wird. Diese Probe wird dann im Labor auf das Vorhandensein des Bakteriums Neisseria gonorrhoeae getestet, das die Infektion verursacht. Es gibt auch molekulare Tests wie den PCR-Test, der sehr empfindlich ist und schnell Ergebnisse liefert. **
-
Wie funktioniert ein Labor-Test auf Amphetamin im Urin?
Ein Labor-Test auf Amphetamin im Urin basiert in der Regel auf einer immunologischen Methode, bei der spezifische Antikörper verwendet werden, um das Vorhandensein von Amphetaminen nachzuweisen. Der Urin wird mit einer Testlösung gemischt, die die Antikörper enthält. Wenn Amphetamine im Urin vorhanden sind, binden sie an die Antikörper und bilden einen sichtbaren Farbwechsel oder ein Signal, das auf das Vorhandensein von Amphetaminen hinweist. Die Ergebnisse werden dann von geschultem Personal im Labor interpretiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.